Ktm
全文
今日下午5点,宝塔官方紧急发布了一则更新。
多家相关站长/VPS等论坛爆出 宝塔这一漏洞可以让用户无需鉴权 进入一些888对外开放的网站phpmyadmin。
随着事情发酵,进入方式逐渐流传,有人开始进行IP扫段等方式获取大量 7.42版本宝塔数据库。大部分网站遭到删库。
晚上7点40左右,宝塔开始发布短信,通知宝塔用户进行紧急升级。
官方表示不要随意去登入一些被公开的后台,因为都有记录
也不知道此次事件会给宝塔带来什么样的后果。
目前流传 某政府网惨遭毒手(消息不一定为真,根据快照该网站20号就已经这样,应该只是一个闲置建站页面)
宝塔官方也表示此次事件责任确实在他们
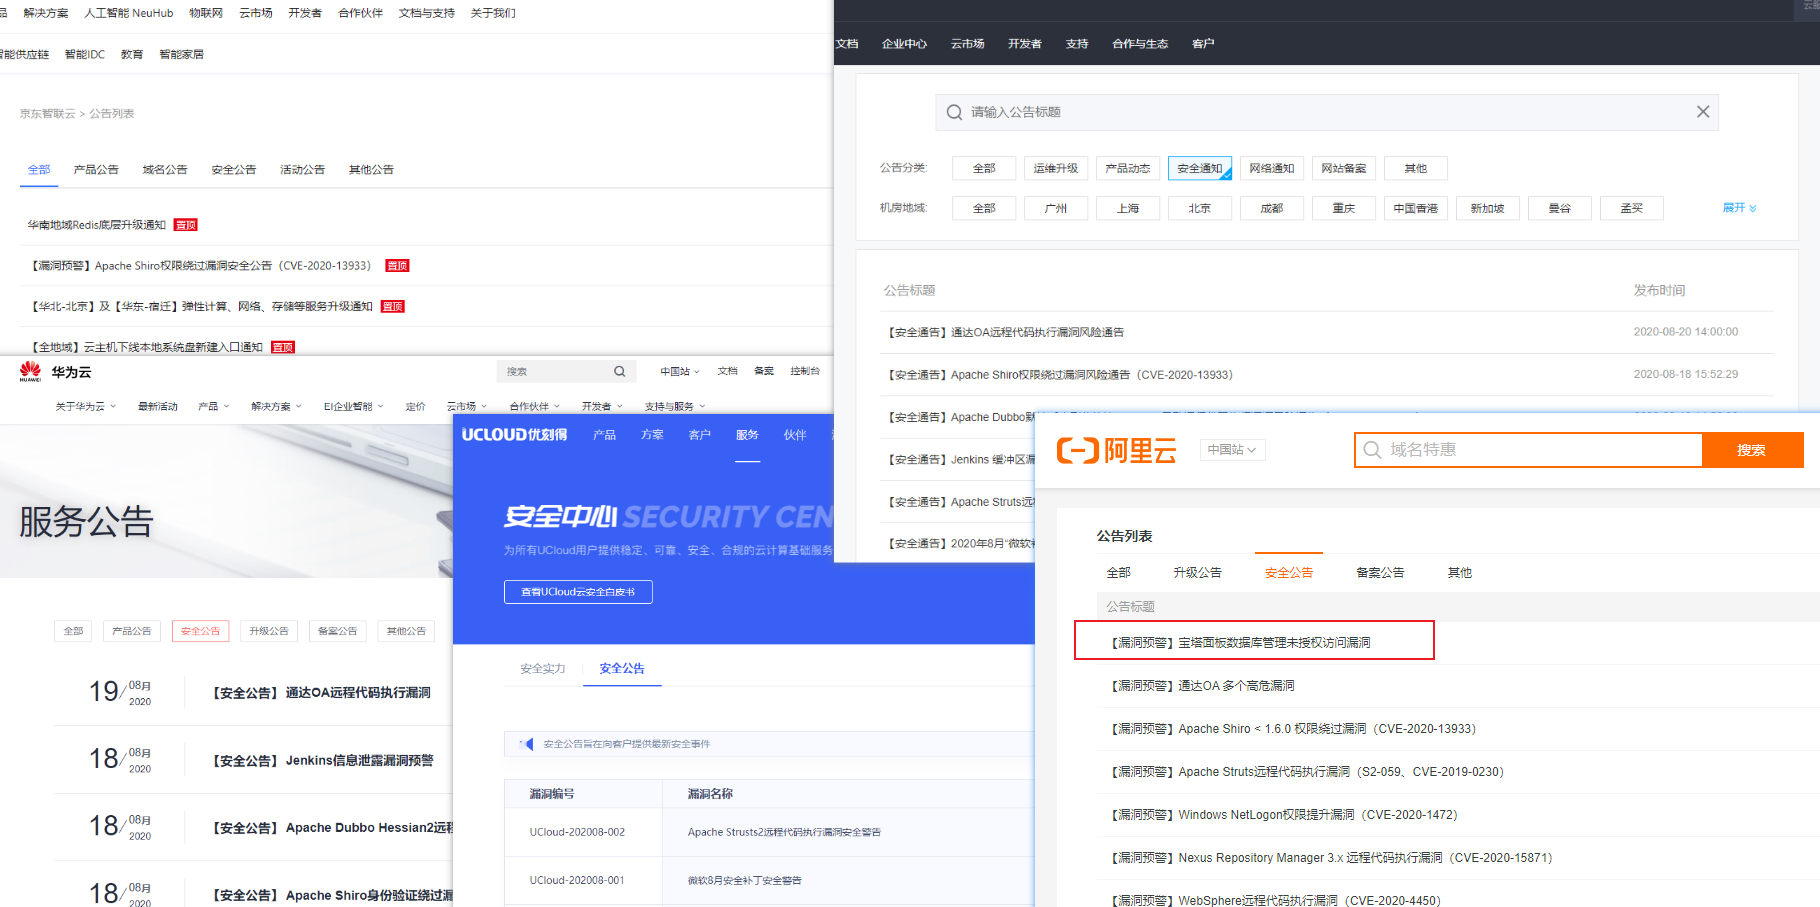
国内五大IDC,截至目前仅阿里云发布预警
不过使用CDN,或非888端口也不需要这么害怕,尽快升级版本即可。
下方内容转载自LOC
本次宝塔的漏洞并没你们想的那么可怕
第一/ 有MJJ测试了
https://www.hostloc.com/thread-734525-1-2.html
总结:
Linux 宝塔7.4.2
阿帕奇环境下 无法利用 已知BUG进到phpMyadmin
更换Nginx环境下后 可以 利用BUG进到phpMyadmin
需要特定条件才能进入
第二、 开cdn的 ,在不暴露源站ip情况下
不被针对,纯靠扫描的
除非你是非酋,不然大海捞针短时间找你ip那么容易
尽快更新,并卸载phpMyadmin 才是最好的办法
全球共有2^bai32个IPv4地址,估计约42.9亿个有个MJJ说 全段ip扫描用半天就扫描完,你怕是拿天河一号在扫描吧?
–
关于说机房扫描的,这都是具有针对性的
–
宝塔已经群发短信,还能中招的
基本都是没人管,非酋和被惦记的。
–
已经看到
有人动ZF网数据库了
ip访问可是有日志的,这是在自己找死
最后奉劝大家,做站不易,不要随意删除别人的成果,都有log